FIDO2 y passkeys
Nuevo en Ironchip Identity Platform

Autenticación resistente al phishing con FIDO2 y passkeys

Protege los accesos corporativos con llaves físicas como YubiKey o con Windows Hello, y suma el contexto de la geolocalización, la recuperación de acceso controlada por el administrador y la detección de amenazas de identidad.

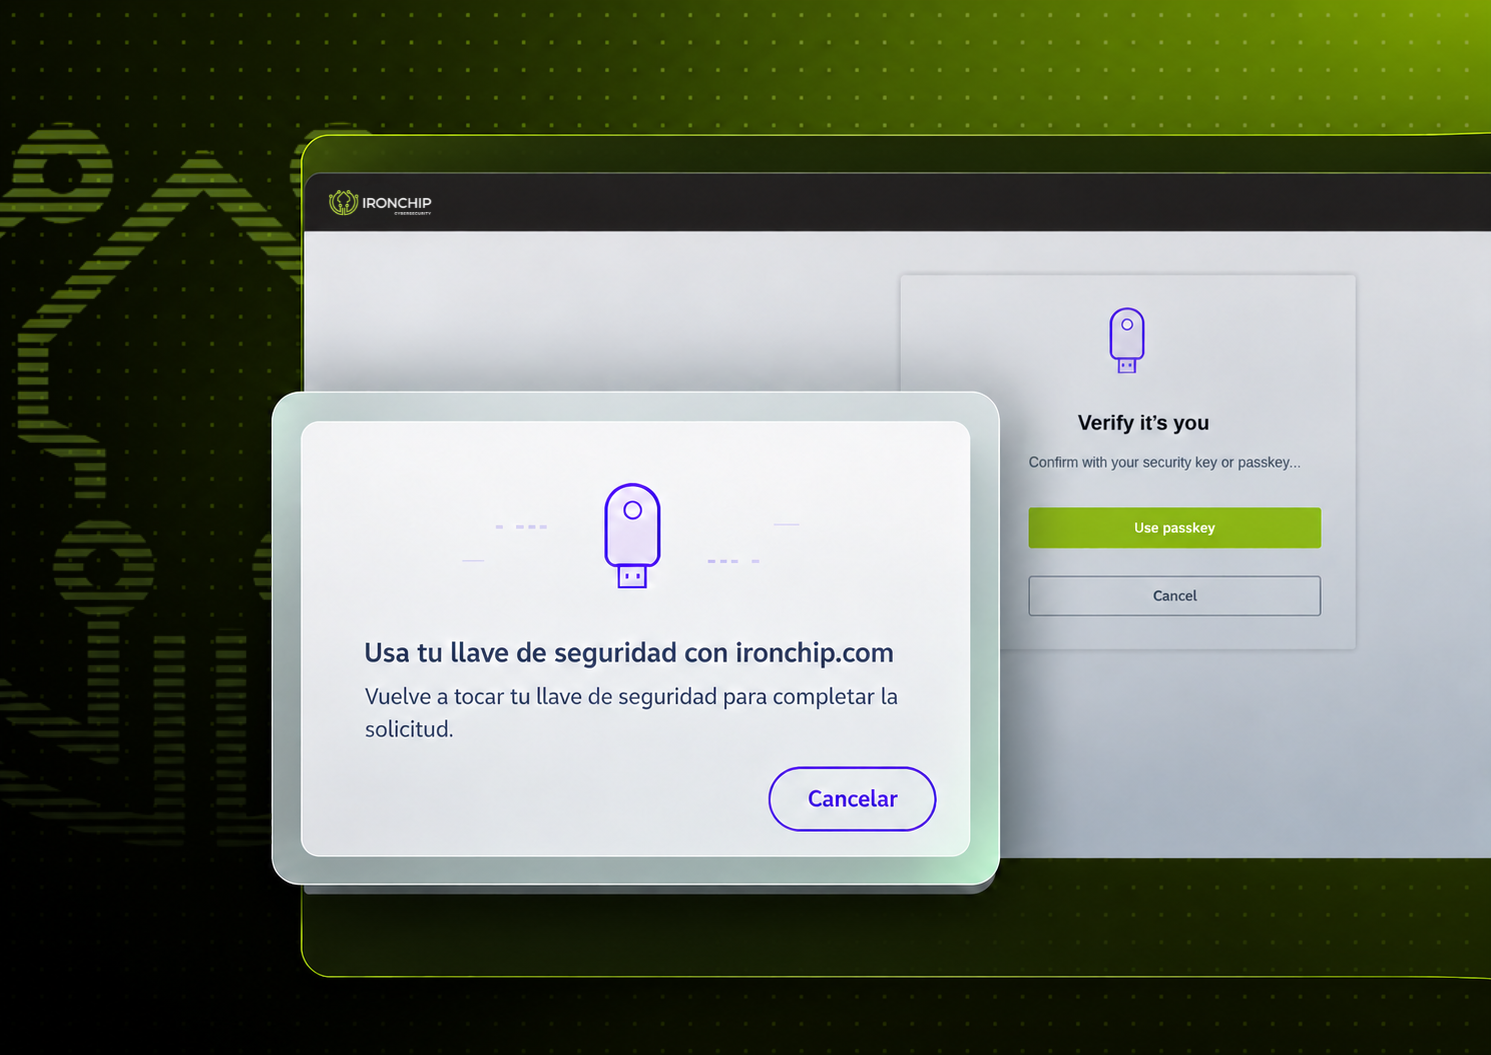
Interfaz de acceso de Ironchip con llave de seguridad FIDO2
  • Compatible con YubiKey y Windows Hello
  • Estándares abiertos de la industria
  • Ya disponible en Identity Platform

Un paso real hacia el acceso sin contraseñas

FIDO2 usa credenciales criptográficas vinculadas al usuario y al dominio legítimo. La información de identidad nunca viaja por la red, así que un atacante no puede interceptarla ni reutilizarla.

🔑

Llaves físicas y passkeys

Usa llaves compatibles como YubiKey o alternativas como Windows Hello para autenticar a tus usuarios.

🛡️

Resistente al phishing

Es uno de los métodos de autenticación más resistentes al phishing disponibles hoy. Los códigos OTP tradicionales no alcanzan ese nivel por sí solos.

🏛️

Pensado para sectores regulados

Responde a las exigencias de la banca, la administración pública y las infraestructuras críticas.

Míralo en acción

Así es la autenticación con FIDO2 en Ironchip: el usuario toca su llave de seguridad y accede.

FIDO2 más contexto de geolocalización

La compatibilidad con FIDO2 se suma a las tecnologías de identificación por geolocalización de Ironchip, que añaden una capa de contexto en cada autenticación.

Más seguro y más fluido

El resultado es un acceso más seguro para la organización y más sencillo para el usuario, con un nivel de resistencia a la suplantación de identidad que los factores tradicionales no pueden ofrecer por sí solos.

Control total para el administrador

Desde Identity Platform decides cómo y dónde se usa FIDO2.

✉️

Invita a tus usuarios

El administrador invita a usar llaves FIDO2 o passkeys, y cada usuario las registra de forma individual.

📋

Aplícalo como política

Exige FIDO2 para acceder a los servicios donde la organización lo considere necesario.

🧩

Adopción gradual

Moderniza la autenticación de forma progresiva, sin reemplazar toda tu infraestructura de una vez.

¿Se perdió la llave? El trabajo no se detiene

Perder una llave física puede dejar sin acceso a un administrador técnico, a un usuario de alto perfil o a un servicio esencial. Ironchip ofrece un acceso temporal que sustituye la llave habitual mientras se resuelve la incidencia, sin que la organización pierda el control.

  • Solo el administrador técnico de la empresa puede solicitar el acceso temporal.
  • El administrador verifica que quien lo necesita es el empleado legítimo.
  • El acceso se activa manualmente y su duración la decide el administrador.

Detección y bloqueo de amenazas de identidad

La plataforma complementa la autenticación con ITDR (Identity Threat Detection and Response).

🔎

Detecta

Identifica amenazas relacionadas con el uso de las identidades.

⛔

Bloquea

Corta el acceso cuando detecta una amenaza.

“Las llaves físicas y las passkeys son hoy el estándar de referencia para frenar el phishing, pero las organizaciones no pueden permitirse que la pérdida de una llave paralice a un administrador o a un servicio crítico. Con FIDO2 en Identity Platform unimos autenticación resistente al phishing, contexto de geolocalización, recuperación de acceso controlada y detección de amenazas de identidad en una sola propuesta.”

Julen Martínez, CEO de Ironchip

Descubre cómo encaja FIDO2 en tu entorno

La compatibilidad con FIDO2 y passkeys ya está disponible en Ironchip Identity Platform. Contacta con el equipo de Ironchip para conocer cómo encaja en tu organización.

Contacto